Sommaire
Content security policy (csp) violation : comment sécuriser votre site web et éviter les failles ?
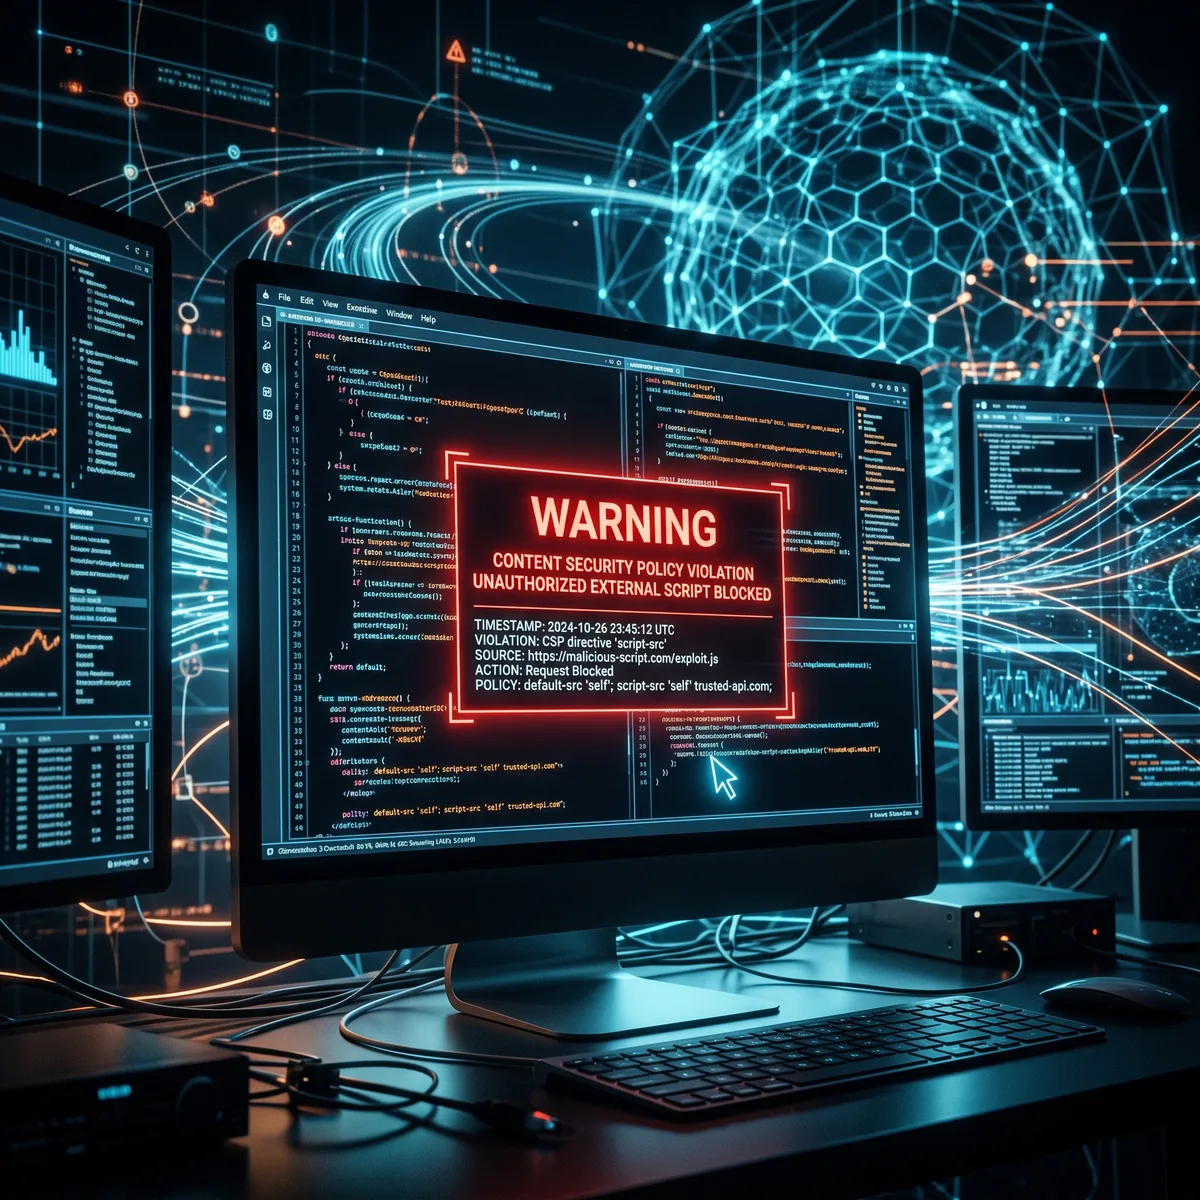
Dans l’univers numérique actuel, où la sécurité web est plus qu’une simple option, les Content Security Policy (CSP) Violations représentent un signal d’alerte critique que tout propriétaire de site web doit prendre au sérieux. Imaginez : votre site, autrefois forteresse imprenable, commence à présenter des comportements inattendus, des contenus bloqués, ou pire, des vulnérabilités exploitables. Ces symptômes sont souvent les manifestations visibles d’une politique de sécurité de contenu mal configurée ou violée. Une Content Security Policy (CSP) est un mécanisme de sécurité essentiel qui aide à prévenir les attaques de type cross-site scripting (XSS) et l’injection de données malveillantes en spécifiant explicitement les sources de contenu que le navigateur web est autorisé à charger. Lorsqu’une ressource (script, image, feuille de style, etc.) tente de se charger à partir d’une source non autorisée par la CSP, une violation se produit, entraînant des erreurs dans la console du navigateur et potentiellement des dysfonctionnements sur votre site. Ignorer ces alertes, c’est ouvrir la porte à des risques majeurs : perte de données sensibles, dégradation de l’expérience utilisateur, impact négatif sur votre référencement, et atteinte irréversible à votre réputation. Comprendre, identifier et corriger ces violations n’est pas seulement une tâche technique, c’est une composante fondamentale de la résilience et de la fiabilité de votre présence en ligne. Dans cet article approfondi, nous allons démystifier les Content Security Policy Violations, vous guider à travers les étapes pour les détecter, les analyser et les résoudre, et vous montrer comment établir une stratégie de sécurité de contenu robuste pour protéger durablement votre écosystème web.
Comprendre la content security policy (csp) et son rôle fondamental
La Content Security Policy (CSP) est un bouclier de sécurité côté client, une couche supplémentaire de protection que vous pouvez ajouter à votre site web pour atténuer un large éventail d’attaques par injection de contenu, notamment le Cross-Site Scripting (XSS). En termes simples, une CSP est une liste blanche d’emplacements fiables. Elle indique au navigateur quelles ressources (scripts, feuilles de style, images, médias, polices, objets, frames, etc.) sont autorisées à être chargées par la page web. Si une ressource tente de se charger à partir d’une source qui n’est pas explicitement approuvée par la politique, le navigateur la bloque et signale une Content Security Policy Violation. Ce mécanisme est devenu crucial à une époque où les menaces web sont de plus en plus sophistiquées et où la complexité des sites web, avec leurs multiples scripts et dépendances externes, ne cesse de croître.
Qu’est-ce qu’une CSP ?
Une CSP est implémentée via un en-tête HTTP Content-Security-Policy ou une balise <meta> dans le code HTML. Cet en-tête ou cette balise contient une série de directives qui définissent les sources autorisées pour différents types de ressources. Par exemple, une directive script-src 'self' https://trusted.cdn.com signifierait que seuls les scripts provenant du même domaine ('self') et de https://trusted.cdn.com sont autorisés à s’exécuter. Toute tentative de charger un script d’ailleurs serait bloquée. L’objectif est de réduire drastiquement la surface d’attaque en limitant ce que le navigateur peut exécuter ou afficher.
Les directives CSP courantes
Il existe de nombreuses directives CSP, chacune ciblant un type de ressource spécifique ou un comportement. Une bonne compréhension de ces directives est fondamentale pour construire une politique efficace et éviter des violations CSP involontaires. Voici un aperçu des plus courantes :
| Directive CSP | Description | Exemple d’Utilisation |
|---|---|---|
default-src |
Source par défaut pour la plupart des types de ressources si aucune directive spécifique n’est définie. | default-src 'self'; |
script-src |
Sources autorisées pour les scripts JavaScript. | script-src 'self' https://cdn.example.com; |
style-src |
Sources autorisées pour les feuilles de style CSS. | style-src 'self' 'unsafe-inline'; |
img-src |
Sources autorisées pour les images. | img-src 'self' data:; |
connect-src |
Sources autorisées pour les connexions (XHR, WebSockets, EventSource). | connect-src 'self' api.example.com; |
font-src |
Sources autorisées pour les polices web. | font-src 'self' fonts.gstatic.com; |
frame-src |
Sources autorisées pour les cadres (iframes, frames). | frame-src 'self' youtube.com; |
object-src |
Sources autorisées pour les balises <object>, <embed>, <applet>. |
object-src 'none'; |
report-uri / report-to |
URL à laquelle le navigateur envoie des rapports de violation CSP. | report-uri /csp-report-endpoint; |
Il est crucial de noter que des valeurs comme 'unsafe-inline' (autorise les scripts et styles inline) ou 'unsafe-eval' (autorise eval()) doivent être utilisées avec une extrême prudence, car elles peuvent affaiblir considérablement la protection offerte par la CSP.
Pourquoi la CSP est-elle indispensable ?
La CSP est indispensable pour plusieurs raisons :
- Prévention des attaques XSS : C’est sa fonction principale. En bloquant l’exécution de scripts provenant de sources non fiables, elle rend beaucoup plus difficile pour un attaquant d’injecter et d’exécuter du code malveillant dans le navigateur de vos utilisateurs. Les attaques XSS peuvent entraîner le vol de sessions, la défiguration de sites, le phishing, et la diffusion de malwares.
- Protection contre l’injection de code : Au-delà du XSS, la CSP protège contre d’autres formes d’injection de code, comme l’injection d’images, de feuilles de style ou de polices non autorisées qui pourraient être utilisées pour le phishing visuel ou la défiguration.
- Réduction du risque de clickjacking : Des directives comme
frame-ancestorspeuvent empêcher que votre site ne soit intégré dans des iframes sur des sites malveillants, protégeant ainsi vos utilisateurs des attaques de clickjacking. - Mise en conformité : Pour certaines industries ou réglementations (comme le RGPD ou la HIPAA), avoir des mesures de sécurité robustes, y compris des CSP, peut être une exigence ou une bonne pratique fortement recommandée.
- Visibilité sur les menaces : Grâce aux mécanismes de reporting (
report-urioureport-to), vous êtes alerté en temps réel des tentatives de violation, ce qui vous donne une intelligence précieuse sur les attaques potentielles et les erreurs de configuration de votre propre site.
Une CSP bien configurée agit comme une sentinelle vigilante, protégeant l’intégrité de votre contenu et la sécurité de vos utilisateurs. Cependant, une mauvaise configuration peut entraîner des Content Security Policy Violations, bloquant des fonctionnalités légitimes de votre site.
Identifier et analyser une content security policy violation
Lorsqu’une Content Security Policy Violation se produit, cela signifie qu’une ressource a été bloquée par le navigateur parce qu’elle ne correspondait pas aux règles définies dans votre CSP. Identifier ces violations et comprendre leur origine est la première étape cruciale pour les résoudre. Sans une détection et une analyse appropriées, votre site pourrait souffrir de dysfonctionnements silencieux ou de vulnérabilités persistantes.
Les symptômes d’une violation CSP
Les symptômes d’une violation CSP peuvent varier en fonction de la ressource bloquée. Ils peuvent aller de la simple gêne à un dysfonctionnement majeur de votre site :
- Contenu manquant ou non affiché : Images, icônes, polices, ou vidéos qui ne se chargent pas.
- Fonctionnalités JavaScript cassées : Boutons, formulaires, animations ou scripts interactifs qui ne fonctionnent plus.
- Mise en page dégradée : Feuilles de style CSS bloquées, entraînant un affichage brut et non stylisé de la page.
- Erreurs dans la console du navigateur : C’est le symptôme le plus direct et le plus informatif, affichant des messages clairs sur la violation.
- Rapports de violation reçus : Si vous avez configuré une directive
report-urioureport-to, vous recevrez des rapports JSON détaillés sur chaque violation.
Il est essentiel de ne pas ignorer ces signes, car ils indiquent un problème de sécurité potentiel ou un blocage de fonctionnalité critique.
Outils de détection et reporting
Plusieurs outils et mécanismes sont à votre disposition pour détecter et analyser les violations CSP :
- Console du navigateur (Developer Tools) : C’est votre premier allié. Chaque fois qu’une violation CSP se produit, le navigateur enregistre un message d’erreur détaillé dans la console (accessible via F12 dans la plupart des navigateurs). Ce message indique quelle directive a été violée, quelle ressource a été bloquée et de quelle source elle provenait. C’est indispensable pour le débogage local.
- Directive
report-urioureport-to: Ce sont les mécanismes de reporting intégrés à la CSP.report-uri: Envoie un POST request avec un document JSON décrivant la violation à l’URL spécifiée. C’est la méthode traditionnelle.report-to: Plus moderne, elle s’intègre avec l’API Reporting et permet des rapports plus riches et une gestion centralisée des endpoints.
Ces directives sont cruciales pour surveiller les violations en production, car elles capturent les erreurs qui se produisent chez vos utilisateurs et que vous ne verriez pas forcément en développement.
- Services de reporting CSP tiers : Des plateformes comme report-uri.com, Sentry, ou d’autres systèmes de gestion des erreurs peuvent collecter, agréger et analyser vos rapports de violation CSP. Ils offrent des tableaux de bord, des alertes et des outils pour visualiser les tendances et identifier les problèmes récurrents, ce qui est inestimable pour les sites complexes.
- Scanners de sécurité web : Certains scanners peuvent identifier des CSP mal configurées ou trop permissives, bien qu’ils soient moins efficaces pour détecter les violations dynamiques qui se produisent en production.
Lecture des messages d’erreur console
Un message d’erreur de violation CSP dans la console du navigateur ressemble généralement à ceci :
Content Security Policy: The page's settings blocked the loading of a resource at http://malicious.example.com/script.js ("script-src").Ce message vous donne plusieurs informations clés :
Content Security Policy: The page's settings blocked the loading of a resource at...: Indique clairement qu’il s’agit d’une violation CSP.http://malicious.example.com/script.js: C’est l’URL de la ressource qui a été bloquée. C’est l’information la plus importante pour identifier la source du problème.("script-src"): C’est la directive CSP spécifique qui a été violée. Cela vous indique quel type de ressource est en cause (ici, un script).
En analysant ces informations, vous pouvez retracer l’origine de la ressource bloquée et déterminer si elle est légitime mais non autorisée, ou si elle représente une tentative d’injection malveillante. C’est le point de départ de toute démarche de correction.
DOV Webmaster
| Outil de Surveillance CSP | Description | Avantages | Inconvénients |
|---|---|---|---|
| Console du Navigateur | Affichage immédiat des violations dans les outils de développement. | Gratuit, instantané, idéal pour le développement et le débogage local. | Ne capture pas les violations des utilisateurs en production. |
report-uri / report-to (Endpoint maison) |
Serveur personnalisé pour collecter les rapports JSON envoyés par le navigateur. | Contrôle total des données, personnalisation des analyses. | Demande des compétences en développement backend pour la mise en place et l’analyse. |
| Report-URI.com | Service tiers spécialisé dans la collecte et l’analyse des rapports CSP. | Facile à configurer, tableaux de bord clairs, alertes, agrégation des données. | Coût pour les gros volumes de rapports, dépendance à un service externe. |
| Sentry / Bugsnag | Plateformes de monitoring d’erreurs qui peuvent aussi ingérer les rapports CSP. | Gestion centralisée des erreurs (y compris JS, backend), fonctionnalités d’équipe. | Peut être plus complexe à configurer spécifiquement pour la CSP, coût. |
| Google Lighthouse / Scanners | Outils d’audit de performance et de sécurité qui peuvent évaluer la CSP. | Facile à utiliser, donne un aperçu rapide des faiblesses. | Ne détecte pas les violations dynamiques, se concentre sur la configuration statique. |
Stratégies et étapes pour corriger une violation CSP
La correction d’une Content Security Policy Violation est un processus itératif qui exige méthode et précision. Il ne s’agit pas seulement de « réparer » l’erreur, mais de comprendre pourquoi elle s’est produite et d’ajuster la politique de manière à la fois sécurisée et fonctionnelle. Une approche trop laxiste pourrait réintroduire des vulnérabilités, tandis qu’une approche trop stricte pourrait casser des fonctionnalités légitimes de votre site.
Audit de code et des dépendances
La première étape est un audit approfondi. Une fois que vous avez identifié la ressource bloquée et la directive CSP violée grâce à la console du navigateur ou aux rapports, vous devez remonter à la source de cette ressource :
- Identifier l’origine de la ressource : Est-ce un script interne à votre code ? Un script tiers (Google Analytics, Stripe, un plugin de réseaux sociaux) ? Une image hébergée sur un CDN ? Une police web ?
- Vérifier la légitimité : Est-ce que cette ressource est censée être là ? Est-elle essentielle au fonctionnement de votre site ? Si c’est une ressource inconnue ou suspecte, cela pourrait indiquer une tentative d’injection malveillante.
- Examiner le code source : Pour les scripts internes, examinez le code qui tente de charger la ressource. Pour les ressources tierces, vérifiez leur documentation pour comprendre leurs dépendances.
Cet audit vous aidera à distinguer une violation due à une erreur de configuration de votre CSP d’une violation qui signale une véritable menace de sécurité.
Ajustement des directives CSP
Une fois la cause identifiée, l’étape suivante est d’ajuster votre CSP. C’est ici que la prudence est de mise. L’objectif est de rendre la CSP suffisamment permissive pour autoriser les ressources légitimes, mais suffisamment restrictive pour bloquer les menaces. Voici les principales méthodes :
- Ajouter des sources fiables : Si la ressource bloquée est légitime (ex: un CDN ou un service tiers), ajoutez son domaine à la directive CSP correspondante. Par exemple, si
script-srcbloque un script dehttps://cdn.example.com, modifiez la directive enscript-src 'self' https://cdn.example.com;. - Utiliser des Nonces ou des Hashes pour les scripts/styles inline : Les scripts et styles inline sont souvent bloqués par défaut (sauf si
'unsafe-inline'est utilisé, ce qui est déconseillé). Pour les autoriser de manière sécurisée, vous pouvez générer un jeton cryptographique unique (nonce) pour chaque requête ou calculer le hash SHA de votre contenu inline et l’ajouter à votre CSP.- Nonce :
script-src 'nonce-randomstring'. Le mêmenonce-randomstringdoit être présent sur la balise<script>ou<style>. - Hash :
script-src 'sha256-hashvalue'. Le hash est calculé sur le contenu exact du script ou style.
Ces méthodes sont plus sécurisées que
'unsafe-inline'car elles garantissent que seuls les contenus que vous avez explicitement autorisés peuvent s’exécuter. - Nonce :
- Mode
report-only: Avant de déployer une CSP restrictive en production, utilisez l’en-têteContent-Security-Policy-Report-Only. Cela permet au navigateur de signaler les violations sans bloquer les ressources. C’est un excellent moyen de tester votre politique et de recueillir des données sur les violations potentielles sans impacter l’expérience utilisateur. Une fois que vous êtes sûr que votre politique est stable, vous pouvez passer à l’en-têteContent-Security-Policy.
Gestion des scripts tiers et des iframes
Les scripts tiers et les iframes sont des sources courantes de Content Security Policy Violations en raison de leurs origines diverses et de leurs comportements souvent dynamiques :
- Scripts tiers : Pour les services comme Google Analytics, les widgets de réseaux sociaux, les plateformes de paiement, assurez-vous d’inclure tous les domaines nécessaires dans vos directives
script-src,connect-src,img-src, etc. Parfois, un seul service peut charger des ressources depuis plusieurs domaines. - Iframes : Utilisez la directive
frame-srcpour contrôler les sources autorisées pour les iframes. Si vous intégrez des vidéos YouTube ou Vimeo, vous devrez ajouter leurs domaines respectifs. La directiveframe-ancestorsest également cruciale pour contrôler qui peut intégrer votre propre site dans une iframe (protection contre le clickjacking).
Cas spécifiques : WordPress et autres CMS
Bien que cet article ne soit pas centré sur WordPress, il est important de mentionner que les CMS comme WordPress, Drupal, Joomla, etc., peuvent rendre la gestion de la CSP plus complexe. Les thèmes et les plugins ajoutent souvent leurs propres scripts, styles et ressources, parfois de manière dynamique ou inline, ce qui peut générer des violations CSP inattendues. Pour ces plateformes :
- Testez rigoureusement : Activez la CSP en mode
report-onlysur un environnement de staging avant de la déployer en production. - Identifiez les coupables : Si des plugins ou thèmes spécifiques génèrent des violations, contactez leurs développeurs ou cherchez des solutions alternatives.
- Utilisez des plugins de sécurité : Certains plugins WordPress offrent des fonctionnalités pour gérer la CSP, mais soyez vigilant et comprenez ce qu’ils font.
- Privilégiez les nonces : Si votre CMS génère beaucoup de scripts inline, l’utilisation de nonces est souvent la meilleure approche pour les autoriser sans compromettre la sécurité.
Top 5 des erreurs CSP les plus fréquentes et comment les éviter
Identifier les pièges courants est essentiel pour éviter les Content Security Policy Violations et construire une politique robuste :
- Oublier des sources légitimes : C’est l’erreur la plus courante. Un service tiers (CDN, API, tracker) n’est pas listé dans la directive appropriée (
script-src,img-src,connect-src).Solution : Utilisez le mode
report-onlyet des outils de reporting pour identifier toutes les sources. Vérifiez la documentation de chaque service tiers. - Utilisation excessive de
'unsafe-inline'ou'unsafe-eval': Ces mots-clés assouplissent considérablement la CSP et peuvent annuler ses protections clés contre le XSS.Solution : Évitez-les autant que possible. Préférez les nonces ou les hashes pour les scripts/styles inline. Refactorez le code si nécessaire pour externaliser les scripts.
- CSP trop permissive (ex:
*) : Une directive commescript-src *autorise les scripts de n’importe où, rendant la CSP inutile.Solution : Soyez toujours le plus restrictif possible. N’autorisez que les sources absolument nécessaires. Commencez par
'self'et ajoutez progressivement les autres domaines. - Erreurs de syntaxe ou directives conflictuelles : Une virgule manquante, un point-virgule mal placé, ou des directives qui se chevauchent peuvent rendre la CSP inopérante ou générer des erreurs inattendues.
Solution : Validez votre CSP à l’aide d’outils en ligne ou de la console du navigateur. Lisez attentivement la spécification CSP.
- Absence de directive
default-src: Sidefault-srcn’est pas spécifié, certaines directives peuvent par défaut autoriser n’importe quoi (par exemple,base-uripar défaut à*sidefault-srcn’est pas présent), ce qui peut créer des failles inattendues.Solution : Incluez toujours une directive
default-src 'self'au minimum, puis affinez les directives spécifiques. Cela garantit une base de sécurité solide.
Corriger une Content Security Policy Violation est un processus continu de surveillance, d’analyse et d’ajustement. Avec une approche méthodique, vous pouvez garantir que votre site reste à la fois fonctionnel et sécurisé.
DOV WebmasterPrévention et maintenance d’une CSP robuste
Mettre en place une Content Security Policy n’est pas une tâche ponctuelle, mais un engagement continu. Pour éviter les Content Security Policy Violations et maintenir un niveau de sécurité élevé, il est impératif d’adopter des pratiques de prévention et de maintenance régulières. Un site web évolue constamment, avec de nouvelles fonctionnalités, des mises à jour de plugins, des intégrations de services tiers, et chaque changement peut potentiellement introduire de nouvelles violations si la CSP n’est pas adaptée.
Bonnes pratiques de déploiement CSP
Le déploiement initial de votre CSP doit suivre des étapes précises pour minimiser les risques de casser votre site :
- Commencez par le mode
report-only: C’est la règle d’or. Déployez votre CSP avec l’en-têteContent-Security-Policy-Report-Only. Cela permet de collecter les rapports de violation sans bloquer les ressources, vous donnant le temps d’ajuster votre politique sans impacter les utilisateurs. - Déploiement progressif : Si votre site est très complexe, commencez par une CSP très permissive en mode
report-onlyet resserrez-la progressivement. Ou, si possible, déployez-la d’abord sur une petite partie de votre trafic ou sur un environnement de staging fidèle à la production. - Soyez restrictif dès le départ (mais raisonnablement) : Visez la politique la plus restrictive possible, en commençant par
default-src 'self', puis ajoutez uniquement les domaines nécessaires et spécifiques pour chaque type de ressource. Évitez les jokers (*) autant que possible. - Utilisez des nonces ou des hashes : Pour les scripts et styles inline, préférez toujours les nonces (si votre application peut les générer dynamiquement et les insérer dans la CSP et les balises HTML) ou les hashes cryptographiques plutôt que
'unsafe-inline'. - Pensez à toutes les directives : Ne vous limitez pas à
script-src. Considérezimg-src,style-src,connect-src,font-src,frame-src,object-src, et surtoutframe-ancestorspour la protection contre le clickjacking.
Surveillance continue et automatisation
Une fois votre CSP déployée en production, la surveillance ne doit jamais s’arrêter. Les violations peuvent apparaître avec de nouvelles mises à jour, de nouveaux contenus ou de nouvelles menaces :
- Collecte des rapports : Assurez-vous que votre mécanisme de
report-urioureport-toest fonctionnel et que vous collectez activement les rapports de violation. - Analyse des rapports : Utilisez des outils de reporting CSP (comme report-uri.com ou des solutions internes) pour analyser les données. Cherchez des tendances, des pics de violations, et identifiez les domaines ou les types de ressources qui posent problème.
- Alertes automatisées : Configurez des alertes pour être notifié immédiatement en cas de nouvelles violations ou de violations suspectes. Une augmentation soudaine des violations peut indiquer une tentative d’attaque.
- Intégration CI/CD : Intégrez la validation de votre CSP dans votre pipeline d’intégration continue/déploiement continu (CI/CD). Cela peut inclure des tests automatisés pour vérifier que les changements de code n’introduisent pas de nouvelles violations ou ne cassent pas la CSP existante.
L’importance des tests réguliers
Les tests réguliers sont une composante essentielle de la maintenance de votre CSP :
- Tests de régression : Après chaque mise à jour majeure de votre site, de vos thèmes, plugins ou bibliothèques, effectuez des tests de régression pour vous assurer que la CSP n’est pas brisée et que toutes les fonctionnalités légitimes fonctionnent correctement.
- Tests de pénétration : Des tests de pénétration réguliers peuvent aider à identifier les faiblesses de votre CSP ou d’autres vulnérabilités que la CSP est censée atténuer.
- Audit de code : Réalisez des audits de code périodiques pour vous assurer que les nonces sont correctement générés et appliqués, et qu’il n’y a pas de code inline non autorisé.
Bonnes pratiques pour une CSP efficace et sécurisée
Pour résumer, voici les piliers d’une CSP qui résiste à l’épreuve du temps et des menaces :
- Principe du moindre privilège : N’autorisez que ce qui est absolument nécessaire. Chaque source autorisée est une surface d’attaque potentielle.
- Éviter
'unsafe-inline'et'unsafe-eval': Ces directives sont des portes ouvertes aux attaques XSS. Utilisez les nonces ou les hashes. - Mettre à jour régulièrement : Votre site évolue, votre CSP doit évoluer avec lui. Intégrez la mise à jour de la CSP dans votre processus de développement.
- Utiliser
report-uri/report-to: Indispensable pour la visibilité en production. Sans cela, vous naviguez à l’aveugle. - Tester en environnement de staging : Ne jamais déployer une nouvelle CSP directement en production sans tests approfondis.
- Éduquer votre équipe : Assurez-vous que tous les développeurs comprennent l’importance de la CSP et comment elle fonctionne pour éviter d’introduire des violations.
- Auditer les dépendances : Les scripts tiers peuvent changer et introduire de nouvelles sources de contenu. Vérifiez-les régulièrement.
- Penser au
base-uri: Cette directive est souvent oubliée mais est cruciale pour empêcher l’injection de balises<base>malveillantes qui peuvent détourner toutes les URL relatives.
En suivant ces bonnes pratiques, vous pouvez transformer votre CSP d’un simple en-tête HTTP en une défense dynamique et proactive contre une multitude de menaces web, réduisant considérablement le risque de Content Security Policy Violation.
DOV Webmaster
Pourquoi faire appel à une agence web spécialisée pour votre CSP ?
La gestion d’une Content Security Policy (CSP), en particulier pour un site web complexe ou en pleine croissance, peut rapidement devenir une tâche ardue et chronophage. Entre l’identification des violations, l’audit des dépendances, l’ajustement des directives, et la surveillance continue, le processus exige une expertise technique pointue et une veille constante des meilleures pratiques de sécurité. C’est là qu’une agence web spécialisée, forte de son expérience et de ses compétences, devient un partenaire indispensable pour garantir la sécurité et la conformité de votre site.
Expertise technique et gain de temps
La configuration d’une CSP n’est pas qu’une simple liste de domaines. Elle implique une compréhension approfondie des mécanismes de sécurité web, des directives CSP, des subtilités des navigateurs, et des risques spécifiques liés à votre stack technologique. Les erreurs peuvent être coûteuses, entraînant des dysfonctionnements majeurs ou, pire, laissant votre site vulnérable. Faire appel à une agence web spécialisée, c’est bénéficier de :
- Compétences approfondies : Nos équipes possèdent une expertise pointue en sécurité web, maîtrisant les dernières spécifications CSP, les techniques de défense contre le XSS, et les méthodes de débogage avancées. Nous savons comment configurer des CSP robustes et les maintenir.
- Optimisation des performances : Une CSP mal configurée peut ralentir votre site en bloquant des ressources essentielles ou en générant des erreurs. Nous optimisons votre CSP pour qu’elle soit sécurisée sans compromettre les performances.
- Gain de temps précieux : Le temps passé à débugger des violations CSP peut être considérable. En nous confiant cette tâche, vous libérez vos ressources internes pour vous concentrer sur votre cœur de métier et le développement de votre activité.
- Mise à jour constante : Les menaces et les technologies évoluent. Une agence spécialisée assure une veille technologique constante pour adapter votre CSP aux nouvelles vulnérabilités et aux évolutions des navigateurs.
Approche globale de la sécurité
Une CSP est une composante essentielle de la sécurité web, mais elle n’est qu’une pièce du puzzle. Une agence web offre une approche holistique de la sécurité de votre site :
- Audit de sécurité complet : Au-delà de la CSP, nous réalisons des audits pour identifier d’autres vulnérabilités potentielles (injections SQL, failles d’authentification, etc.) et vous proposons des solutions intégrées.
- Conseils stratégiques : Nous vous aidons à élaborer une stratégie de sécurité globale qui inclut non seulement la CSP, mais aussi la gestion des mises à jour, la sécurisation du serveur, la formation des équipes, et la planification de la réponse aux incidents.
- Conformité réglementaire : Pour les entreprises soumises à des réglementations strictes (RGPD, HIPAA, PCI DSS), une CSP bien implémentée est une étape cruciale. Nous vous accompagnons pour assurer la conformité de votre site.
- Surveillance proactive : Nous mettons en place des systèmes de surveillance continue pour détecter non seulement les violations CSP, mais aussi d’autres signes d’activités suspectes, vous offrant une tranquillité d’esprit.
Coût vs. risque : l’investissement dans la sécurité
Certains pourraient voir le recours à une agence comme un coût supplémentaire. Cependant, il est essentiel de considérer l’investissement dans la sécurité comme une assurance contre des risques bien plus onéreux :
- Coût d’une violation : Une seule faille de sécurité peut entraîner des pertes financières considérables (perte de revenus due à l’indisponibilité du site, amendes réglementaires, coûts de récupération des données, frais juridiques).
- Impact sur la réputation : Une violation de données ou une attaque XSS peut gravement nuire à la réputation de votre marque, éroder la confiance de vos clients et avoir des conséquences à long terme sur votre activité.
- Impact sur le SEO : Les moteurs de recherche pénalisent les sites non sécurisés. Des problèmes de CSP peuvent entraîner des blocages de ressources, dégrader l’expérience utilisateur, et in fine, impacter votre classement SEO.
Investir dans l’expertise d’une agence web pour la gestion de votre CSP et la sécurité globale de votre site est donc un choix stratégique qui protège vos actifs numériques, votre réputation et votre croissance à long terme.
Tarifs indicatifs pour la gestion de votre CSP par une agence web
Les coûts peuvent varier considérablement en fonction de la complexité de votre site, du nombre de services tiers intégrés, et de l’étendue de la politique CSP à mettre en place ou à corriger. Voici une grille tarifaire indicative pour vous donner une idée :
| Service | Description | Tarif Indicatif (HT) |
|---|---|---|
| Audit CSP Initial | Analyse de la configuration CSP existante, identification des violations et des failles potentielles. | 500 € – 1 200 € |
| Mise en place CSP Basique | Configuration d’une CSP pour un site simple (hors CMS complexes, peu de tiers). | 800 € – 2 000 € |
| Correction de Violations CSP | Identification et correction des violations existantes, ajustement des directives. | 400 € – 800 € / jour |
| Mise en place CSP Avancée | Configuration pour sites complexes (e-commerce, multiples services tiers, CMS). Inclut nonces/hashes. | 1 500 € – 4 000 € |
| Forfait de Maintenance CSP | Surveillance mensuelle, ajustements proactifs, rapports de violations. | 200 € – 500 € / mois |
| Formation Équipe (sur CSP) | Session de formation pour votre équipe de développement sur les bonnes pratiques CSP. | 600 € – 1 200 € |
Ces tarifs sont des estimations. Pour un devis précis et adapté à vos besoins spécifiques, nous vous invitons à nous contacter. Nous saurons évaluer la complexité de votre environnement et vous proposer une solution sur mesure.
Les Content Security Policy Violations ne sont pas de simples erreurs techniques ; elles sont des indicateurs cruciaux de la santé et de la sécurité de votre écosystème web. Les ignorer, c’est prendre un risque calculé qui peut s’avérer extrêmement coûteux en termes de données, de réputation et de confiance utilisateur. La mise en place et la maintenance d’une Content Security Policy robuste nécessitent une expertise technique, une vigilance constante et une compréhension approfondie des menaces actuelles.
Dans cet article, nous avons exploré en détail ce qu’est une CSP, pourquoi elle est indispensable, comment identifier et corriger ses violations, et quelles sont les meilleures pratiques pour la maintenir. Nous avons souligné l’importance de commencer en mode report-only, d’utiliser des nonces ou des hashes, et de ne jamais cesser la surveillance. Cependant, pour de nombreuses entreprises, gérer cette complexité en interne n’est pas toujours réalisable ou optimal.
C’est pourquoi faire appel à une agence web spécialisée est une décision stratégique. Notre équipe d’experts peut non seulement résoudre vos problèmes de Content Security Policy Violation, mais aussi intégrer cette défense dans une approche globale de la sécurité de votre site. Nous vous offrons la tranquillité d’esprit, en sachant que votre présence en ligne est protégée par les meilleures pratiques et une expertise à jour. Ne laissez pas les failles de sécurité compromettre votre activité. Contactez-nous dès aujourd’hui pour un audit gratuit de votre CSP et discutons de la manière dont nous pouvons sécuriser votre site web.
DOV Webmaster